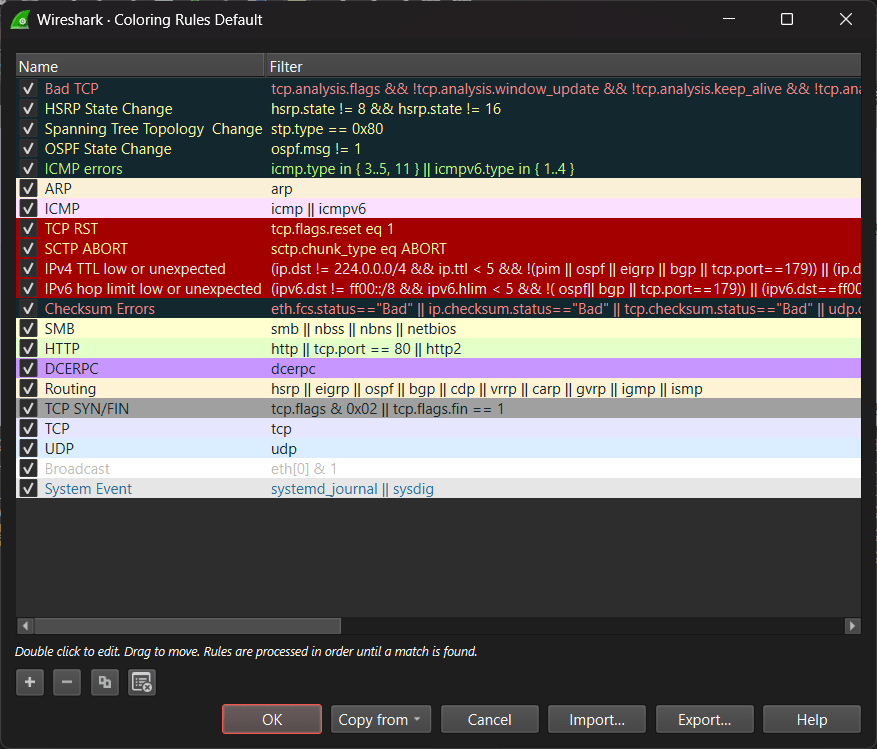
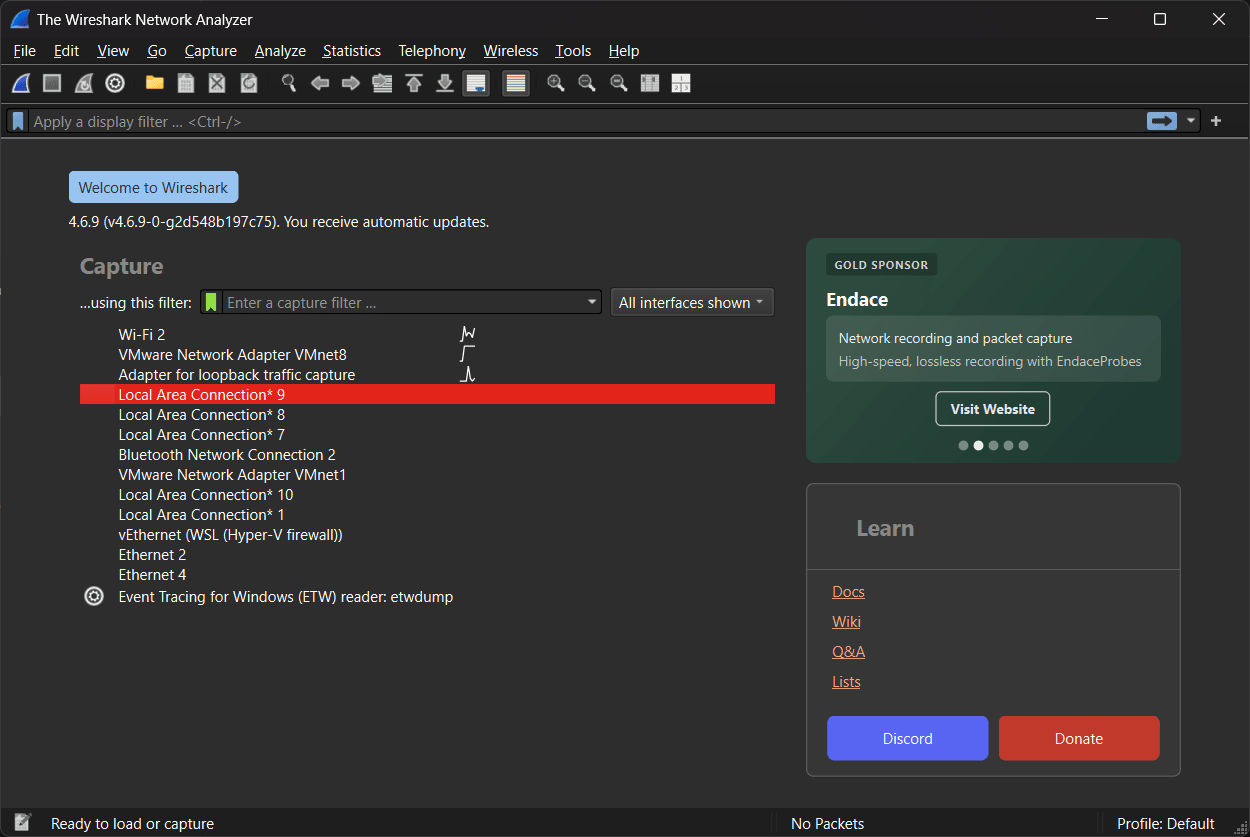
Wireshark est le champion incontesté de l'analyse des protocoles réseau. C'est un outil de confiance utilisé par les administrateurs système, les experts en cybersécurité et les ingénieurs réseau aux quatre coins du globe. Lancé en 1998 sous le nom d'Ethereal, il est devenu au fil du temps un puissant utilitaire open-source qui permet de capturer et d'explorer de manière interactive le trafic d'un réseau informatique.
Il fonctionne en basculant l'interface réseau en mode promiscuous, ce qui lui permet d'intercepter et d'afficher les moindres détails des communications en temps réel. Pour les utilisateurs Windows, cet utilitaire de diagnostic est indispensable. Que vous soyez un développeur vérifiant l'implémentation d'une API spécifique, un analyste en sécurité traquant le trafic de commande de malwares ou un ingénieur dépannant un réseau de bureau très lent, Wireshark vous offre la meilleure visibilité possible sur ce qui transite réellement sur le câble.
Inspection approfondie des paquets
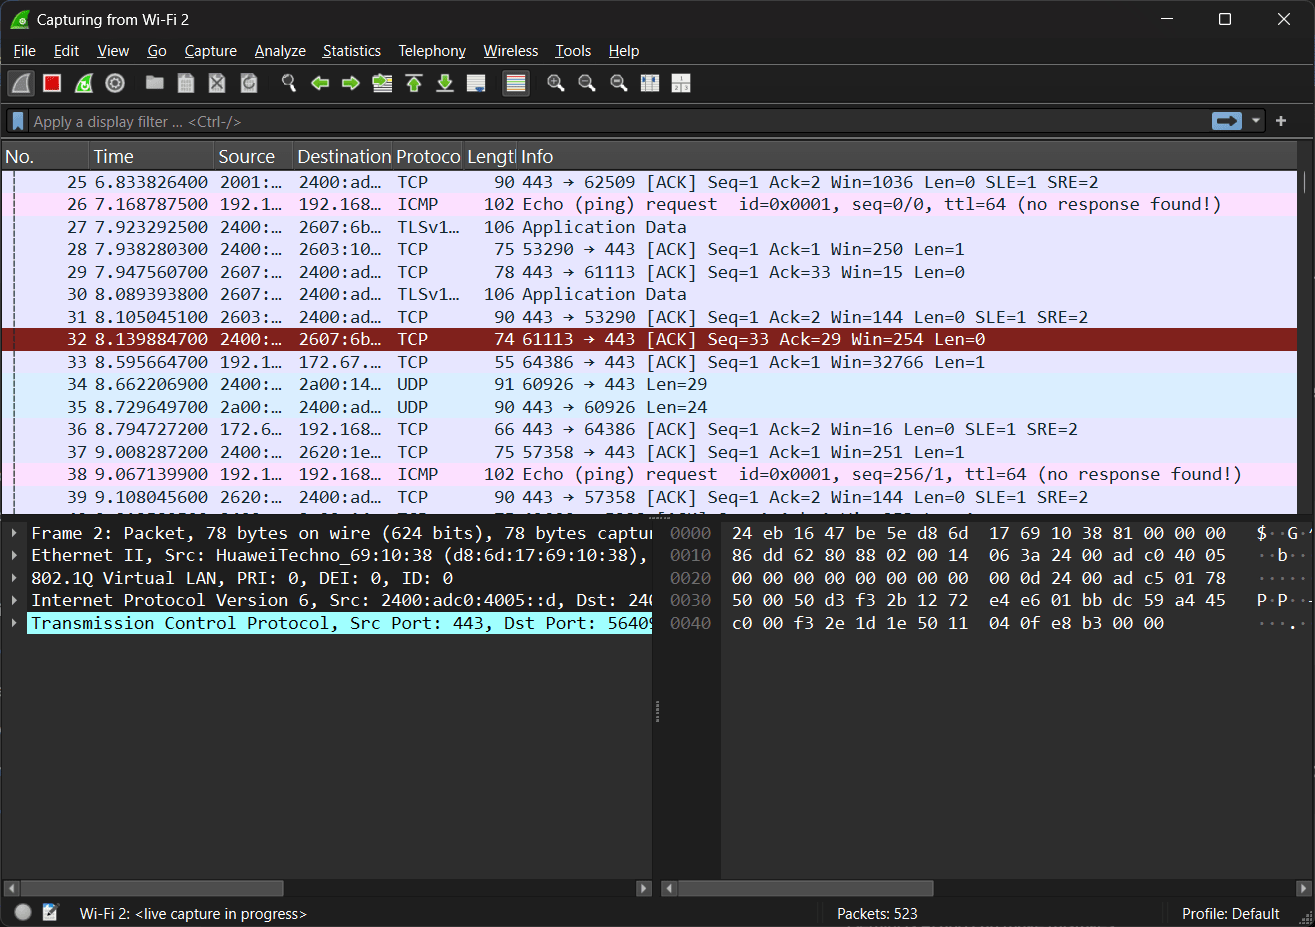
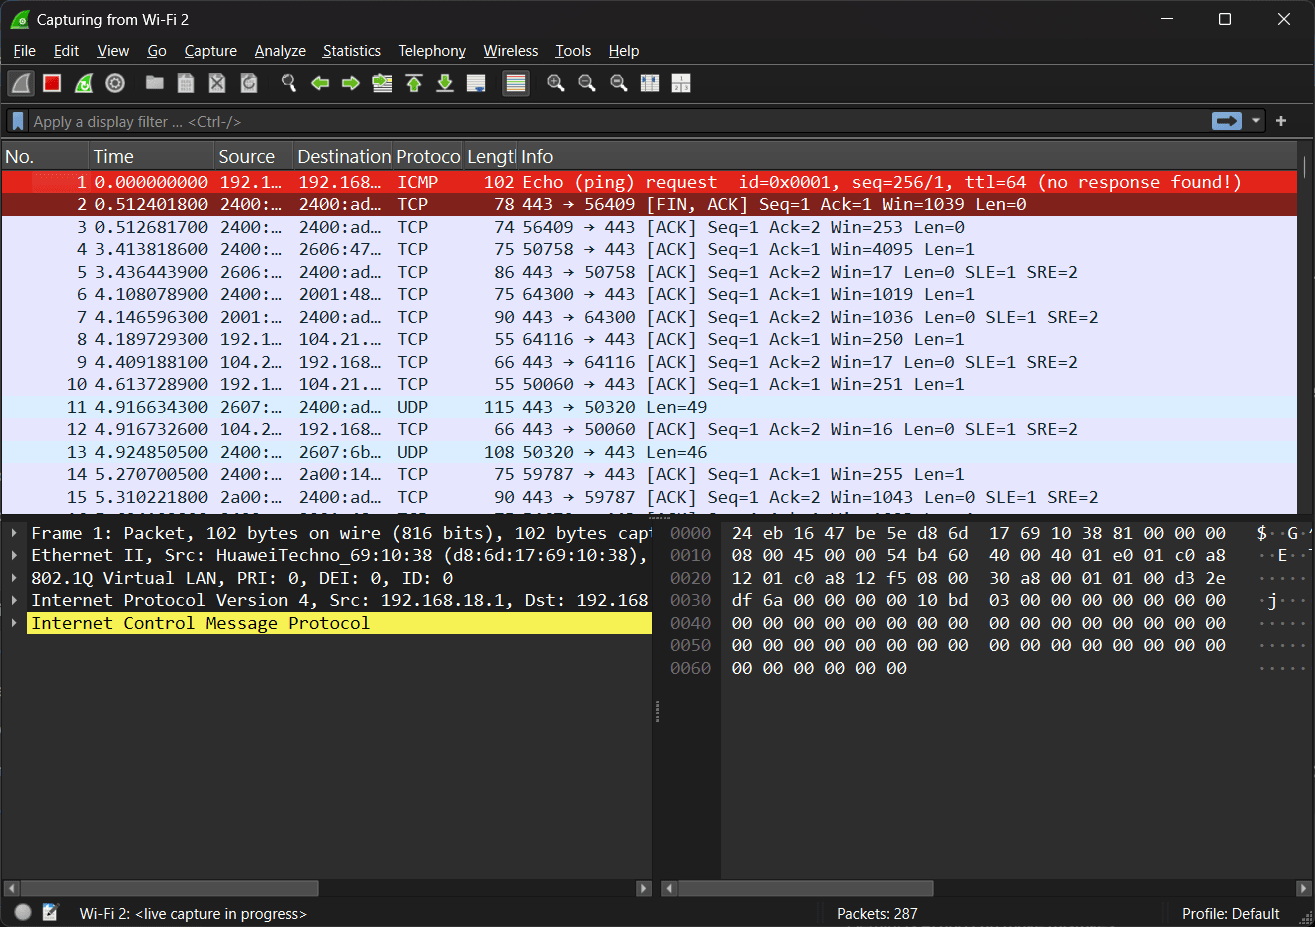
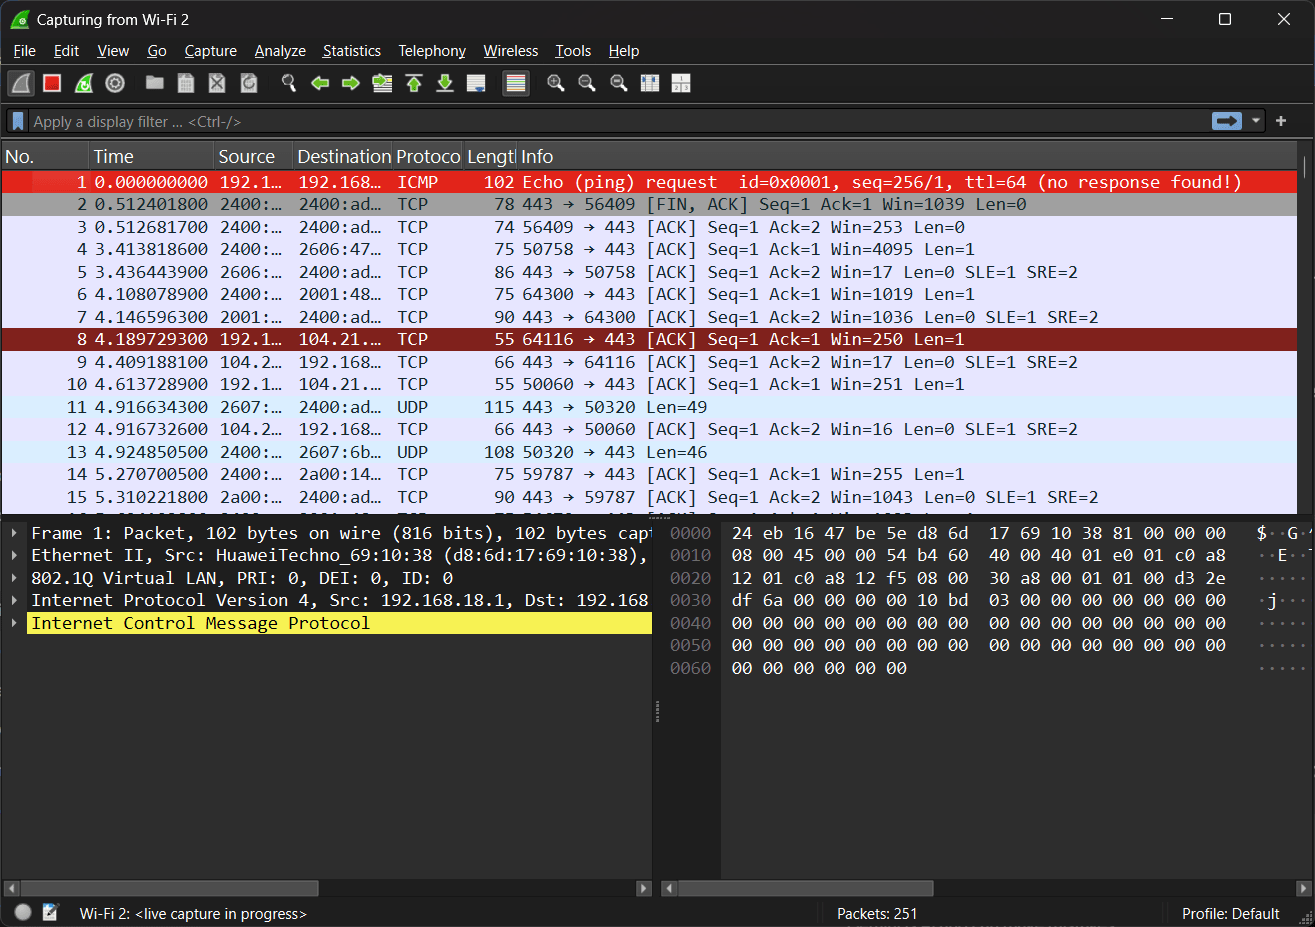
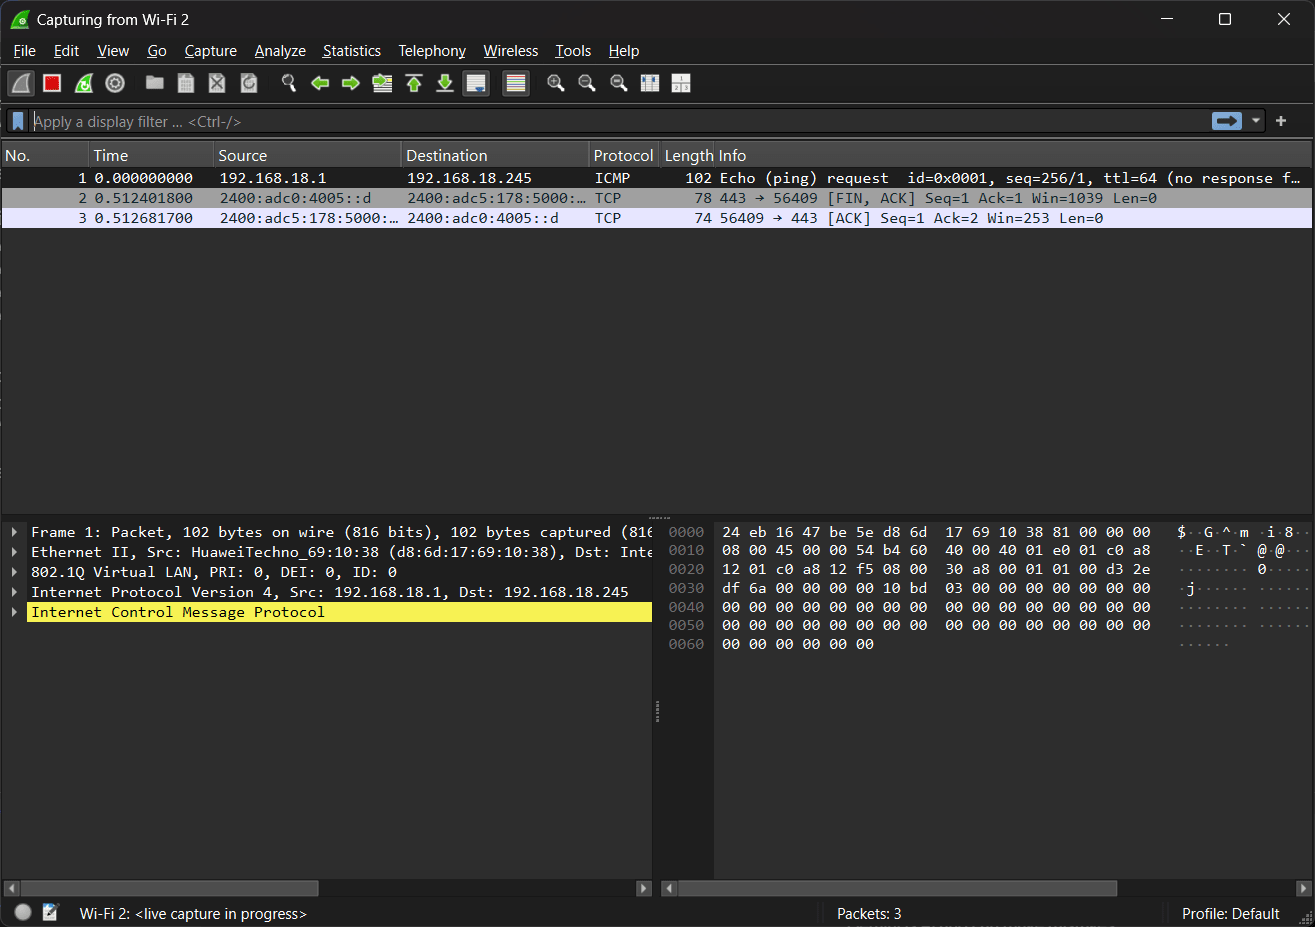
À la base, Wireshark excelle dans le décodage des données réseau brutes. Il analyse et affiche les champs de plus de 3 000 protocoles différents, des simples trames Ethernet et paquets IP jusqu'aux protocoles de la couche application plus complexes comme HTTP, DNS et TLS. L'interface propose une arborescence pour chaque paquet, permettant aux utilisateurs de dérouler les en-têtes et d'inspecter avec précision le code hexadécimal et la charge utile ASCII transmise.Filtres d'affichage avancés
Avec des milliers de mises à jour qui défilent chaque seconde, analyser manuellement un flux de données est mission impossible. Wireshark résout ce problème avec le moteur de filtrage le plus performant du marché. Vous pouvez taper une syntaxe précise (comme tcp.port == 443 ou ip.addr == 192.168.1.100) pour isoler instantanément le trafic exact que vous cherchez. Un clic droit sur un paquet TCP ou UDP spécifique permet également de sélectionner "Follow Stream" afin de reconstituer toute la conversation dans un format texte bien lisible.Capture en direct et analyse hors ligne
Wireshark prend en charge la capture de trafic en direct depuis de nombreuses interfaces réseau Windows, y compris les cartes Wi-Fi et les adaptateurs Ethernet. Il est cependant tout aussi pratique pour l'analyse hors ligne. Les ingénieurs en sécurité capturent souvent le trafic sur des serveurs Linux sans interface graphique via des outils en ligne de commande comme tcpdump ou tshark. Ils sauvegardent ensuite le résultat dans un fichier .pcap ou .pcapng avant de l'ouvrir confortablement dans le GUI de Wireshark sous Windows.Entièrement gratuit et open-source
Maintenu par une immense communauté mondiale d'experts réseau et parrainé par la Wireshark Foundation, ce logiciel est totalement gratuit et open-source.Un outil de diagnostic essentiel pour les professionnels du réseau
Wireshark n'est pas conçu pour le grand public, mais pour quiconque gère, sécurise ou développe pour les réseaux, il est absolument obligatoire. Sa prise en charge inégalée des protocoles, son filtrage ultra-précis et sa gratuité assoient sa position d'analyseur de paquets définitif. S'il faut de solides bases en réseau TCP/IP pour l'exploiter correctement, maîtriser Wireshark reste un véritable rite de passage pour tout professionnel de la tech.